ИИ уже используют, а правила ещё не написаны
Сотрудники начинают пользоваться нейросетями раньше, чем компания успевает договориться о правилах. Кто-то загружает текст договора в личный аккаунт, кто-то отправляет клиентскую таблицу, а кто-то подключает новый сервис без согласования с ИТ. В итоге решение о допустимом риске принимает человек, у которого для этого нет ни критериев, ни полномочий.
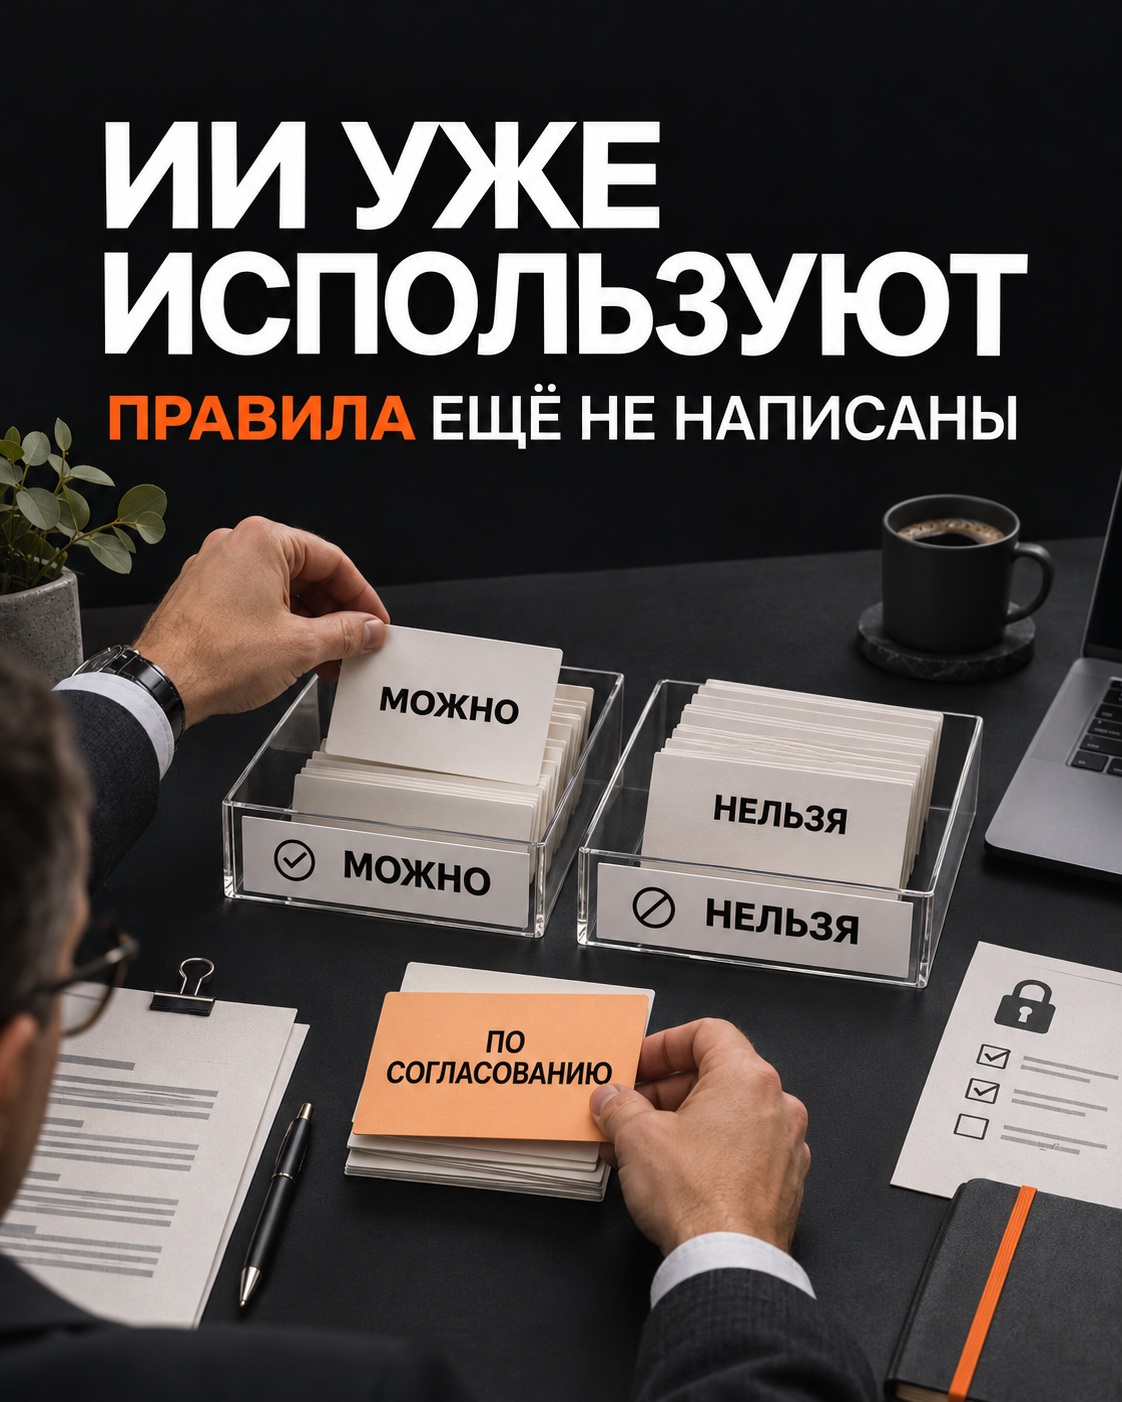
Полный запрет редко делает процесс управляемым. Он просто убирает использование ИИ из поля зрения руководителя. Гораздо полезнее дать сотрудникам короткий и понятный порядок: чем можно пользоваться, какие данные нельзя передавать и куда обращаться в спорной ситуации.
Что должно быть в рабочем стандарте
Политика ИИ не обязана быть многотомным документом. Для небольшой компании достаточно нескольких практических блоков:
- Список разрешённых инструментов. Сотрудник должен понимать, какие сервисы оплачивает и контролирует компания, а какие использовать в работе нельзя.
- Классификация данных. Вместо абстрактного требования «не передавать конфиденциальную информацию» нужны примеры: персональные данные, договоры, финансовые документы, исходный код с ключами доступа.
- Порядок согласования. У нового инструмента должен быть владелец проверки и понятный срок ответа. Иначе подразделения начнут подключать сервисы самостоятельно.
- Ответственность за результат. Текст, расчёт или рекомендацию нейросети проверяет сотрудник. Ссылка на ИИ не снимает с него ответственности за документ или решение.
- Порядок действий при инциденте. Человек должен знать, кому сообщить об ошибочной загрузке данных и что сделать сразу, а не искать контакты после происшествия.
Почему одного документа мало
Регламент начинает работать только вместе с инфраструктурой. Если компания разрешает ИИ, ей нужен корпоративный доступ с управлением пользователей. Если часть данных нельзя отправлять во внешние сервисы, это ограничение должно поддерживаться технически. Если правила отличаются для юристов, продаж и разработки, сотрудникам нужны примеры из их работы.
Поэтому после политики обычно идут настройка доступов, обучение и проверка на реальных сценариях. Короткое занятие с договорами, перепиской или отчётами полезнее общей лекции о возможностях нейросетей.
Как внедрить правила без лишней бюрократии
- Соберите перечень ИИ-сервисов, которыми команда уже пользуется.
- Разберите типы данных, которые сотрудники отправляют этим сервисам.
- Зафиксируйте разрешённые инструменты и конкретные ограничения.
- Назначьте владельцев политики, доступов, юридической проверки и реакции на инциденты.
- Проведите обучение на задачах каждого подразделения.
- Установите дату пересмотра списка инструментов и самих правил.
Для повседневной работы можно использовать корпоративный GPT с базой знаний и управлением доступом, а для закрепления правил в команде подойдет обучение сотрудников работе с ИИ. Но начинать стоит не с выбора сервиса, а с границ его использования.
Что получает руководитель
Хороший стандарт не мешает экспериментам. Он убирает решения, которые сотрудники не должны принимать в одиночку. Руководитель видит используемые инструменты, ИТ управляет доступом, юристы понимают основания обработки данных, а команда не боится применять ИИ в разрешённых сценариях.
Посмотреть состав проекта по разработке стандартов внедрения ИИ.